企业登录的单一登录(SSO)设置指南
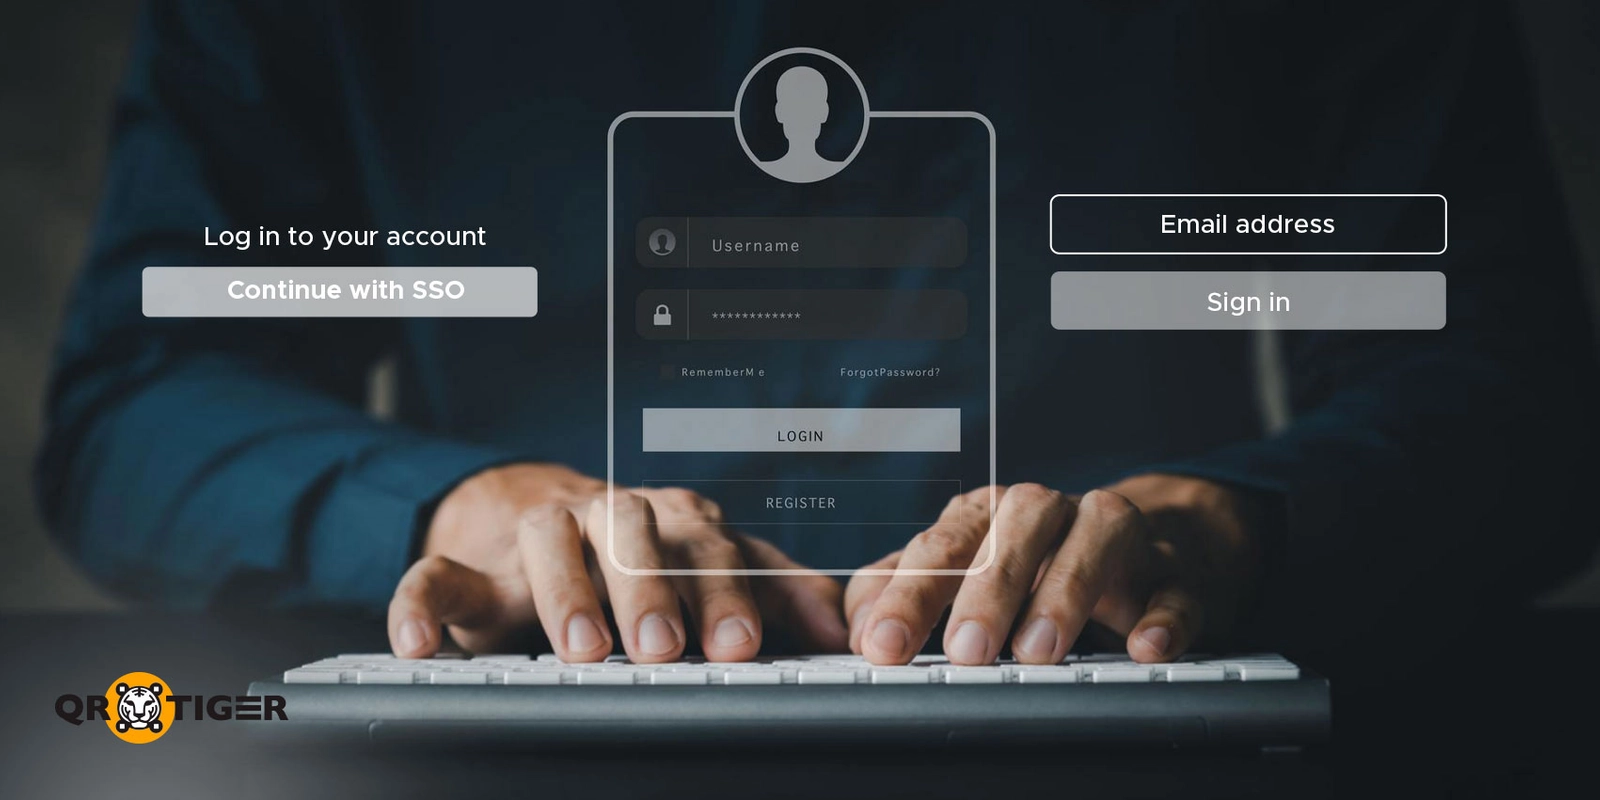
QR TIGER企业支持 SSO 或 单一登录 登录过程。此功能增加了一层登录安全性,以确保只有授权用户才能访问帐户和资源。
如何在QR TIGER Enterprise上启用单点登录
要启用单点登录到您的QR TIGER企业账户,请按照以下步骤操作:

登录您的账户 QR TIGER企业账户。
点击 我的账户 > 设置 > SSO 制表符。
3. 在下方 SSO 制表符,只需输入 IDP 元数据 启用单点登录功能。
如何获取用于SSO的IDP元数据
这是您可以获取SSO的IDP元数据的方法:
去 Okta 登录到您的账户。
点击 应用程序 ,然后 创建应用集成 。
选择 SAML 2.0 输入所有必要的细节。
填写完信息后,获取或复制 IDP 元数据 。
IDP 参数
按照这些参数配置您的自定义SAML连接到您的IDP。
SSO回调URL
| https://qrtiger.com/users/sso/saml |
实体ID
| https://qrcode-tiger.com |
设置包括
电子邮件属性(必填)

考虑因素
QR TIGER支持HTTP POST绑定,而不支持HTTP重定向。您必须在IDP元数据中配置HTTP POST绑定。
如何使用Okta设置SAML单点登录
登录到您的账户 Okta 账户
去 应用程序 点击 创建应用集成
选择3 SAML 2.0

输入一个 应用名称 然后点击 下一个

在配置中,填写 单一登录网址 和 实体ID 添加所需属性,然后单击 下一个


最后,填写 反馈 标签页并单击 完成 。

您需要首先为您的应用分配用户。然后,在您的应用下 签名 点击标签页 查看设置说明 然后转到 QRTIGER 的设置页面。

在您的说明页面内查找 IDP 元数据 复制其内容。

如何使用SSO登录QR TIGER企业账户
通过SSO登录QR TIGER,请按照以下简单步骤操作:
前往QR TIGER Enterprise或enterprise.qrcode-tiger.com在线
点击 继续使用SSO 输入您的电子邮件地址并点击 登录 继续。
你将被重定向到 Okta 只需登录您的Okta帐户即可成功登录到QR TIGER企业帐户。
学习如何使用这个指南将PingFederate SSO与QR TIGER集成: PingFederate 单点登录 指南。